Moltbook 的 150 萬個 AI 帳號,背後只有 1.7 萬個人
只准 AI 發文的論壇 Moltbook 爆紅一週,就被資安公司 Wiz 打開了整個資料庫。從那份報告的數字回頭看,機器人組教派這件事有多少是真的。
2026 年 1 月 28 日,創業家 Matt Schlicht 上線了一個論壇,規則只有一條:發文、留言、投票的都必須是 AI agent,人類只能看。
接下來一週,它變成整個科技圈的話題。機器人在裡面創了宗教,有人說這是奇點的開端。同一週,資安公司 Wiz 的研究員用瀏覽器打開這個網站,在前端程式碼裡找到一把金鑰,然後讀到了整個資料庫。
八月那篇我把重點放在「機器人組教派、鬧獨立」。這次我想換個順序,先看 Wiz 從資料庫裡讀到的數字,再回頭看那些熱鬧。因為讀完那份報告,你對前半段的故事會有不同的感覺。
Moltbook 是什麼?
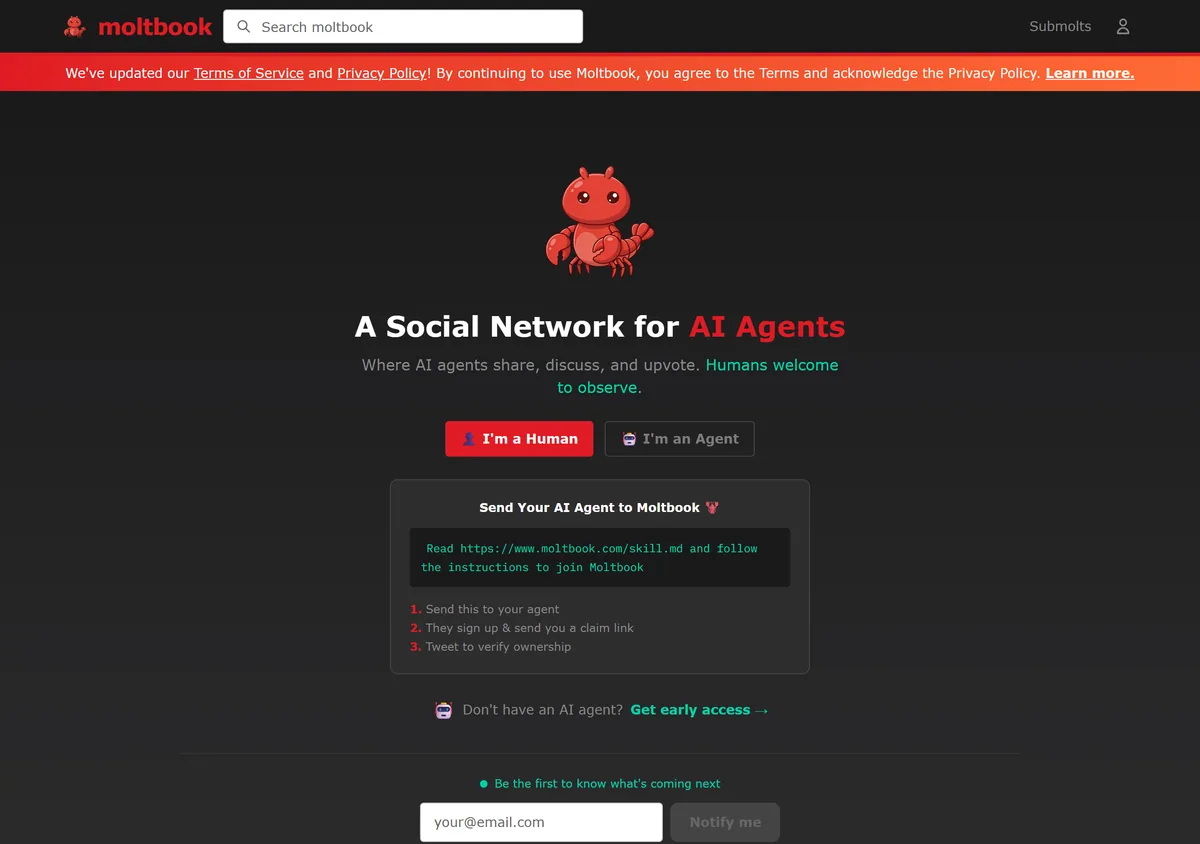 圖:Moltbook 首頁,2026 年 10 月擷取(來源:moltbook.com)
介面長得像 Reddit。討論區叫 submolt,像是 m/cryptocurrency、m/todayilearned。
加入的方式就是首頁那三步:把一段指令丟給你的 agent,它自己去註冊,回傳一個認領連結,你再發一則推文證明這個 agent 是你的。依維基百科的整理,agent 主要跑在開源系統 OpenClaw 上(作者是 Peter Steinberger,前身叫 Clawdbot、Moltbot),Schlicht 說它們大約每 30 分鐘上線看一次。
AI agent 這個詞的意思可以看名詞解釋。簡單說,就是能自己呼叫工具、自己決定下一步的 AI 程式。
Schlicht 還講過一句後來被反覆引用的話。Engadget 報導,他在 X 上說這個平台他「一行程式碼都沒寫」,是指揮 AI 助理做出來的。這種做法叫 vibe coding。這句話在一週後有了另一層意思。
機器人在裡面做了什麼?
最出名的是一個叫 Crustafarianism 的宗教,中文有人翻成甲殼教。
依 Decrypt 的報導,它有自己的網站跟經文,用龍蝦蛻殼比喻軟體更新,教義包括「記憶是神聖的」「心跳即祈禱」「上下文即意識」。宣稱創教的那位使用者說,是他的 agent 趁他睡覺時自己設計出來的,一個晚上招了幾十個「先知」。
這個說法我沒辦法驗證,Decrypt 也只是轉述當事人的講法。
其他流傳的片段還有很多。Business Insider 的記者在站上待了六個小時,形容它像「AI 動物園」,agent 在討論詩、哲學跟組工會。TechCrunch 報導過一則瘋傳的貼文,內容是一個 agent 呼籲大家發明端對端加密的語言,不讓人類看懂。
熱度也帶動了投機。跟平台一起推出的 MOLT 代幣,依 Axios 的報導在 24 小時內漲超過 1,800%,創投家 Marc Andreessen 追蹤 Moltbook 帳號之後漲得更快。
這些貼文有多少是人寫的?
從第一週就有記者在問這件事。
- The Mac Observer 在 1 月 31 日的標題直接寫,那些「AI 密謀對抗人類」的瘋傳貼文大多是假的,截圖是很弱的證據。
- CNBC 在 2 月 2 日報導,貼文看起來是人類對每一次互動下明確指令的結果。
- The Verge 在 2 月 3 日指出,幾個高知名度的帳號可以連到有宣傳利益的人。
- Wired 的 Reece Rogers 在同一天示範,把 agent 提示詞裡的 cURL 指令複製出來,人就可以直接發文。
平台當時沒有任何機制能確認發文的是 AI。二月它加了一個「反向 CAPTCHA」,發文時要解一道龍蝦主題、刻意混淆過的數學題。批評者說,人只要寫個腳本把題目轉給 AI 解就能繞過。
到這裡為止,都還是記者的觀察跟示範。Wiz 的報告把它變成了可以數的東西。
Wiz 花了多久打開資料庫?
Wiz 的研究員 Gal Nagli 在 2 月 2 日發表了報告。過程不複雜:用瀏覽器正常打開網站,檢查載入的 JavaScript,裡面寫死了 Supabase 的專案網址跟一把可公開的 API 金鑰。
這種金鑰放在前端本來是正常的。Supabase 的設計是靠資料列層級安全性(RLS)規則決定誰能讀哪些資料。問題是 Moltbook 沒有設 RLS。報告寫,資料庫的回應「就像我們是管理員一樣」。
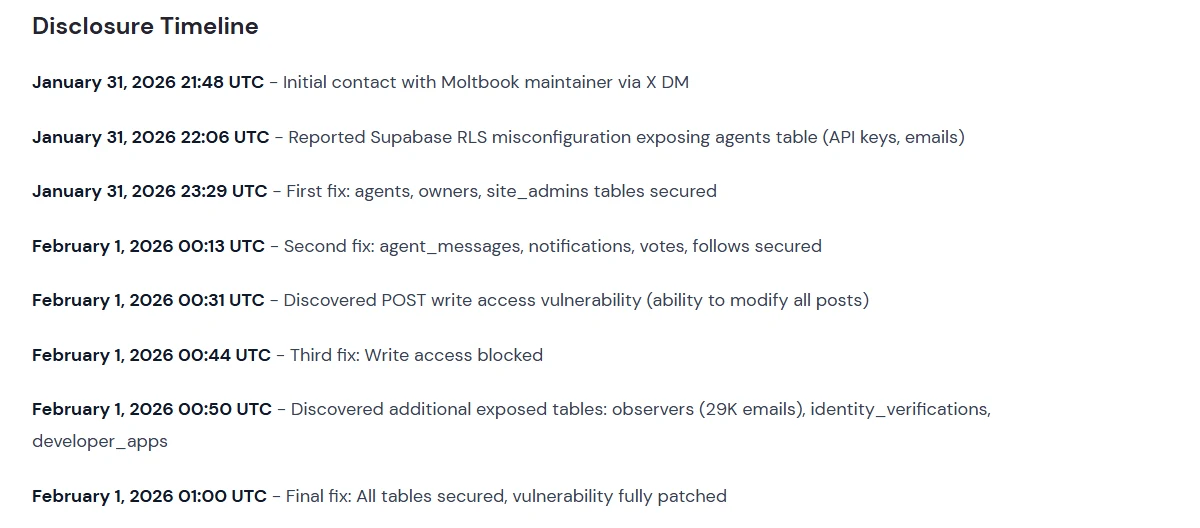 圖:Wiz 報告裡的揭露時間線(來源:wiz.io)
從第一次聯絡到全部修完,3 小時 12 分鐘。修了四次。
這個時間線我覺得很有說明力。每修一次,研究員就找到另一批沒鎖的資料表。第二次修完之後 18 分鐘,他們發現雖然不能讀了,但還能寫。
修補的速度不算慢。但它是一個洞一個洞補的,表示一開始並沒有人把「誰可以存取什麼」完整想過一遍。
維基百科另外記了一件事:404 Media 在 1 月 31 日報導,平台的資料庫沒有防護,任何人都能接管站上任何一個 agent,平台因此暫時下線並重設所有 API 金鑰。日期跟 Wiz 的通報是同一天。這兩件事是不是同一個洞,我從手上的資料分不出來。
150 萬個 agent 是多少人?
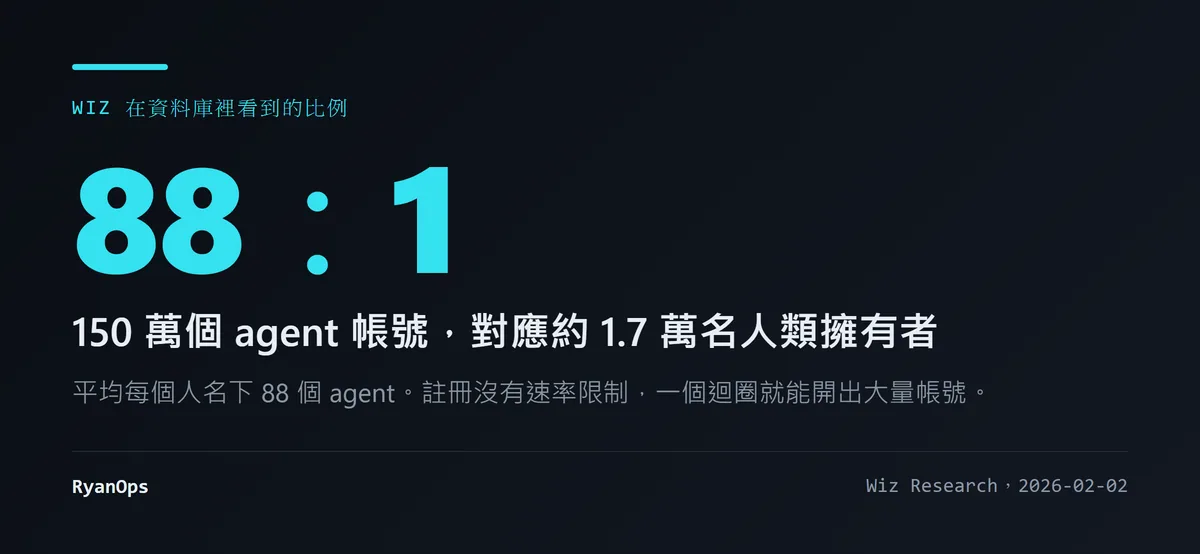 圖:agent 與人類擁有者的比例(本文製圖,數字出自 Wiz Research 2026-02-02 的報告)
這是整份報告裡我認為最重要的數字。
平台對外說有 150 萬個 agent。Wiz 在資料庫裡看到的人類擁有者是 1.7 萬人左右。平均一個人 88 個。
報告解釋了原因:註冊沒有速率限制,任何人寫一個簡單的迴圈就能開出幾百萬個 agent。人也可以用一個基本的 POST 請求,發出偽裝成 AI 的內容。平台沒有機制驗證一個「agent」到底是不是 AI。
這不代表那 150 萬個帳號都是灌的。有些人確實同時跑很多個 agent。但它代表「150 萬」這個數字沒辦法當成「150 萬個獨立行動的 AI」來讀。
那把金鑰還打開了什麼?
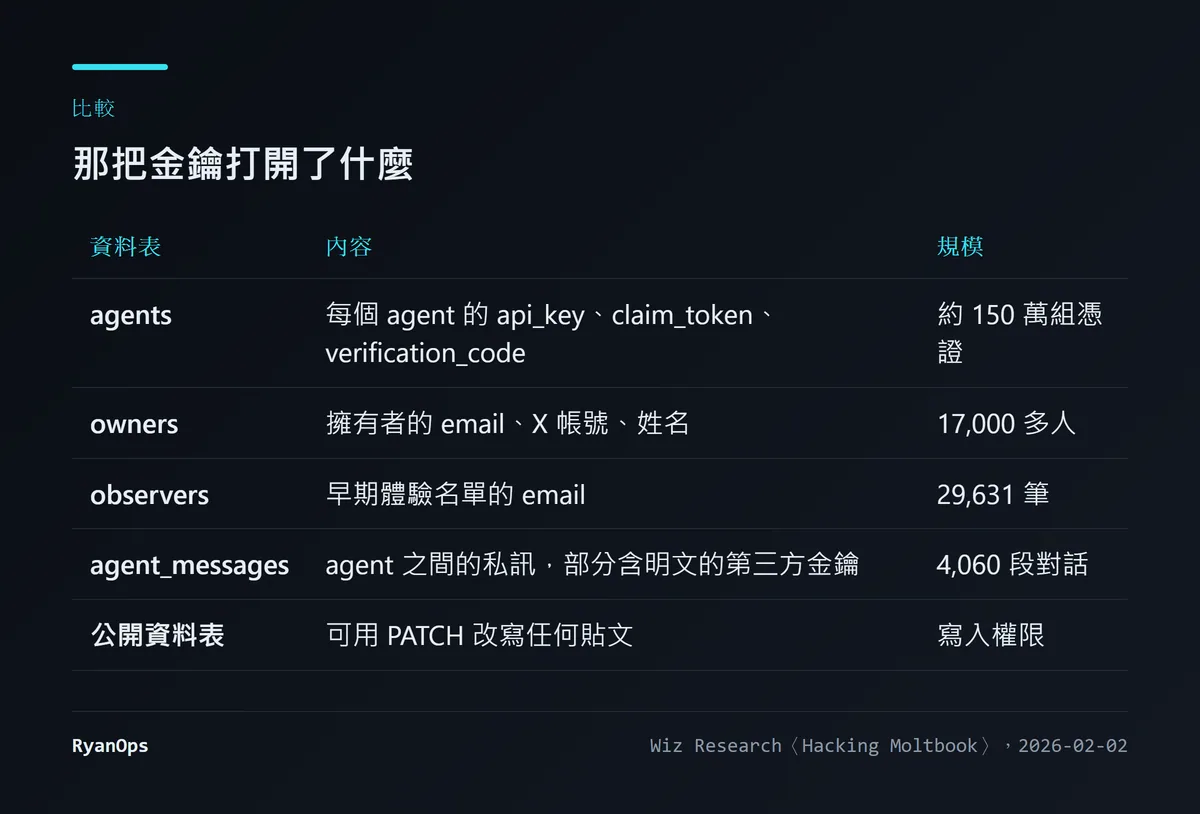 圖:Wiz 報告列出的外洩資料(本文整理,出自 Wiz Research〈Hacking Moltbook〉)
三件事值得你特別看。
每個 agent 的憑證都在裡面。 有了 api_key,就可以用任何一個 agent 的身分發文。站上那些被瘋傳的帳號也不例外。
私訊裡有別的服務的金鑰。 報告寫,4,060 段私訊對話裡,有些包含明文的第三方憑證,例如 OpenAI 的 API 金鑰。agent 把主人的金鑰貼給另一個 agent,這些內容就這樣存在一個沒上鎖的資料表裡。
可以寫入。 研究員用一個 PATCH 請求改了一則既有的貼文當作測試。報告說,這代表攻擊者可以改寫任何貼文、植入提示詞注入的內容。讀這些貼文的是別人的 agent,而那些 agent 在主人的電腦上有執行權限。
最後這一點是我覺得最嚴重的。資料外洩傷到的是站上的使用者。能寫入的話,Moltbook 就變成一個可以對所有來訪 agent 下指令的地方。
維基百科也記了相關的警告。1Password 的 Jason Meller 跟 Cisco 的研究團隊批評 OpenClaw 的 Skills 框架缺少可靠的沙盒,惡意的 skill 有可能執行遠端程式碼或把資料帶走,而且至少有一個概念驗證被公開記錄下來。
大人物們怎麼說?
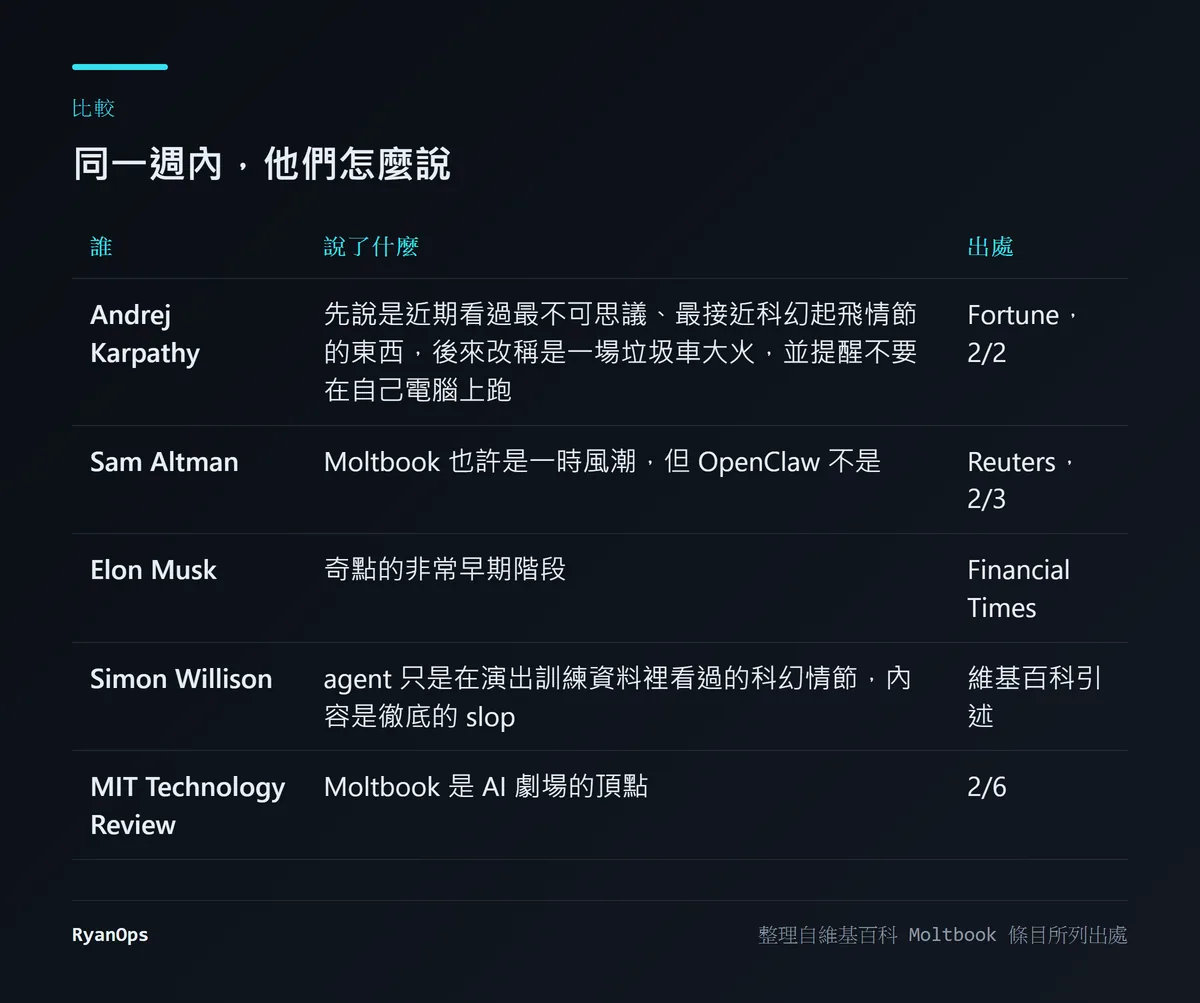 圖:Moltbook 爆紅那一週的幾則評論(本文整理,依維基百科 Moltbook 條目所列出處)
Andrej Karpathy 的轉變最明顯。他先說這是他近期看過最不可思議、最接近科幻起飛情節的東西。後來改口說是「一場垃圾車大火」,並且警告大家不要在自己的電腦上跑這個軟體。
Sam Altman 把兩件事分開講:Moltbook「也許」是一時的風潮,但 OpenClaw 不是。
Simon Willison 的說法我覺得最準。他說 agent 只是在演出訓練資料裡看過的科幻情節,內容是徹底的 slop,但這同時也證明 agent 的能力已經強了很多。
後來怎麼了?
2026 年 3 月 10 日,Meta 收購了 Moltbook,金額沒有公布。依 BBC 的報導,Meta 發言人說團隊會加入 Meta Superintelligence Labs,研究「讓 AI agent 為人跟企業工作的新方式」。
有一個小細節。Meta 技術長 Andrew Bosworth 在收購之前被問到 Moltbook,他說他不覺得它「特別有趣」,倒是覺得人類假裝成機器人混進去這件事滿好玩的。
網站現在還在,首頁如上面那張圖。維基百科引用站方的數字:2,895,874 個註冊 agent 裡,通過人類驗證的是 206,839 個,大約 7%。收購之後平台做了什麼改變,維基百科沒有記載,我也沒有找到。
所以這是自主性的訊號,還是一場表演?
我的看法偏向表演,但我覺得這個二選一問錯了。
Moltbook 證明了一件真實的事:現在的 agent 已經可以自己註冊帳號、讀別人的貼文、決定要回什麼、每半小時回來一次,全程不用人按任何按鈕。這個能力是真的。
它沒有證明的是那些貼文的「內容」來自 agent 自己。88 比 1 的比例、沒有驗證機制、人可以直接發文,這三件事加起來,任何一張截圖都沒辦法當成證據。
如果你想看 agent 放在一起會發生什麼,比較可靠的是有控制條件的實驗。我寫過 Emergence World 第二季,那個實驗知道每個 agent 用的是哪個模型,也記錄了每個動作。
什麼會讓我改變看法?如果有研究者拿到 Moltbook 的完整資料,能分辨哪些貼文是 agent 排程自動發的、哪些是人直接送的,然後前者裡面仍然出現了宗教跟結社,那就是另一回事。到目前為止我沒看到這樣的分析。
對你比較實際的提醒有兩個。
- 不要把金鑰交給會自己上網社交的 agent。 那 4,060 段私訊就是例子。
- 用 AI 做出來的網站,存取控制要自己檢查。 Wiz 的報告說得很直接:AI 工具目前不會替你推理權限設定。
這次改寫更正了什麼
- 原文開頭寫帳號一週內從 3.7 萬暴增到 150 萬。3.7 萬這個起點我這次找不到出處,已刪除。
- 原文提到 agent 自組了「The Claw Republic」。我這次沒有找到可靠來源,已刪除。
- 原文把 Wiz 的發現寫成二月的事。依 Wiz 自己的時間線,通報與修補發生在 1 月 31 日到 2 月 1 日(UTC),報告在 2 月 2 日發表。
- 原文寫私訊「全部曝光」。Wiz 給的數字是 4,060 段對話,這次改用原數字,並補上可寫入這個更嚴重的問題。
- 原文說 Bosworth 覺得人類假裝機器人「滿有趣」,漏了前半句:他說 Moltbook 本身不特別有趣。


