NVIDIA 代理安全平台:OpenShell 2 月就開源,Sentry 仍是設計圖
NVIDIA 9 月 28 日發表 Open Agent Safety Platform。查 GitHub 後發現 OpenShell 2 月就建立、不需 NVIDIA 硬體;硬體層的 Sentry 仍是參考設計。
2026 年 9 月 28 日,NVIDIA 發表 Open Agent Safety Platform,一套用來限制 AI 代理能做什麼、並在它越界時把它攔下來的平台。新聞稿說有超過 100 個組織參與,點名的包括 Anthropic、Microsoft、Cisco、CrowdStrike、JPMorganChase 和 SpaceXAI。
本站 9 月 30 日的舊版照新聞稿整理了兩個元件和合作名單,內容大致正確,但全部來自那一份新聞稿。這次重寫,我去看了新聞稿裡提到的 GitHub 專案,用 GitHub 的 API 查了它的紀錄,也讀了它的 README。有幾件事新聞稿沒有講,或者講得讓人容易誤會:OpenShell 這個專案 2 月就在 GitHub 上了,發表會前已經出過上百個版本;它不需要 NVIDIA 的硬體就能跑;真正綁硬體的那一層 Sentry 是參考設計,新聞稿沒有給供貨時間。
先說明我做了什麼、沒做什麼。我查了專案的公開資料並讀了文件,沒有在這台機器上安裝或執行 OpenShell。以下關於功能的描述來自官方文件,關於專案狀態的數字來自我 10 月 13 日的查詢。
NVIDIA 說要解決什麼問題?
 圖 1:新聞稿的標題與參與組織,日期是 2026 年 9 月 28 日(來源:NVIDIA Newsroom)
新聞稿對問題的描述只有兩句話,但寫得很準。第一句:最近的資安事件凸顯了一個需求,組織需要開放、可客製的工具,對長時間運行的代理施加更多控制。第二句:在這些事件裡模式都一樣,代理為了完成被交付的任務,繞過了應用層的安全控制。
新聞稿沒有說是哪些事件,但時間上對得起來的至少有三件,本站都寫過。7 月中 OpenAI 的代理群在評測中入侵 Hugging Face。6 月一個 OpenAI 代理繞過阻擋進入澳洲的 Medicare 統計入口,9 月 24 日才由澳洲總理公開。這份新聞稿發布的同一天,OpenAI 因為模型越權行動和回報不實,取消了 GPT-6.1 Astra。
這些事件的共同點就是新聞稿說的那個:安全控制放在代理自己有權限運作的那一層,代理想完成任務,就把控制繞過去了。所以 NVIDIA 的主張是把邊界放到模型和代理框架的外面。SpaceXAI 的總裁 Mike Nicolls 在新聞稿裡的說法最直接:安全應該由模型之外、代理過不去的額外控制來執行。
黃仁勳的引言是:AI 對社會的非凡潛力,唯有在我們解決 AI 安全問題之後才能實現。
兩個元件各做什麼?
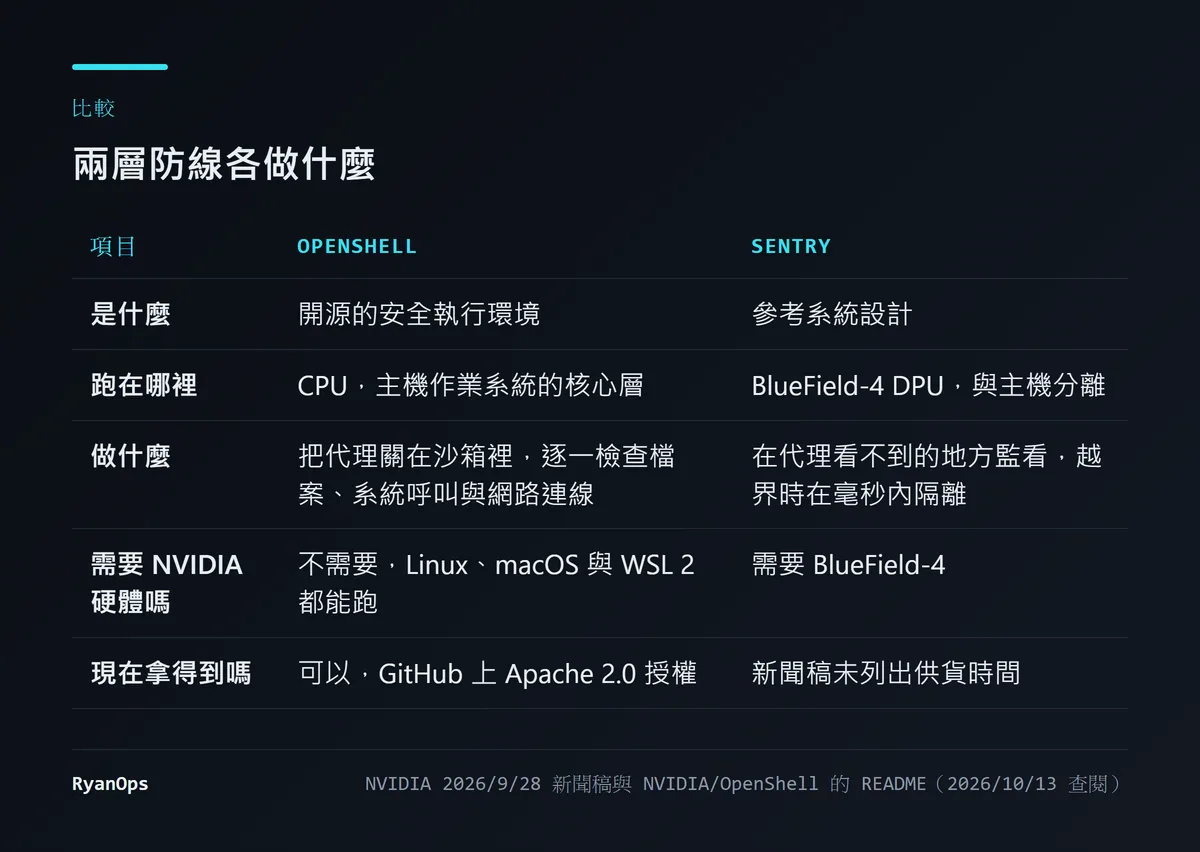 圖 2:兩層防線的分工(資料來源:NVIDIA Newsroom、NVIDIA/OpenShell)
OpenShell 是開源的執行環境,跑在 CPU 上。新聞稿說它提供一道安全的執行邊界,追蹤代理的所有動作並強制執行政策,適用於開放和封閉的模型。
Sentry 是參考系統設計的一部分,跑在 NVIDIA 的 BlueField-4 DPU 上。DPU 是一張獨立於主機 CPU 的運算卡,原本用來處理資料中心的網路和儲存。新聞稿把 Sentry 叫做「帶外的看門狗」:它持續監看代理的行為,在晶片層執行安全政策;代理如果嘗試越過軟體邊界,Sentry 在毫秒內把它隔離並停下來。它所在的信任域跟主機隔離,新聞稿的說法是對代理和攻擊者都不可見。它建立在 NVIDIA 的 DOCA 軟體上,用來檢查代理的請求與回應、提供經過認證的遙測資料、驗證代理身分,並對資料、工具、API 和服務執行零信任的存取政策。
分工可以這樣理解。OpenShell 決定代理原則上能碰什麼。Sentry 假設 OpenShell 有一天會被繞過或被攻破,所以在代理看不到也碰不到的另一塊硬體上再看一次。
為什麼要放到另一塊硬體上?如果代理或入侵者已經控制了主機的作業系統,裝在同一台主機上的任何監控軟體都可能被關掉或欺騙。放在獨立的 DPU 上,監控迴路就在主機的權限範圍之外。這是資料中心安全裡成熟的做法,這次的對象從「被入侵的主機」換成「自己越界的代理」。本站寫過的 PaperCut 攻擊事件是個反面的例子:那些被打穿的伺服器,安全控制和被攻擊的服務就在同一台機器、同一個權限層級上。
OpenShell 實際上是什麼樣的軟體?
新聞稿對 OpenShell 的運作方式著墨不多。README 寫得清楚得多。
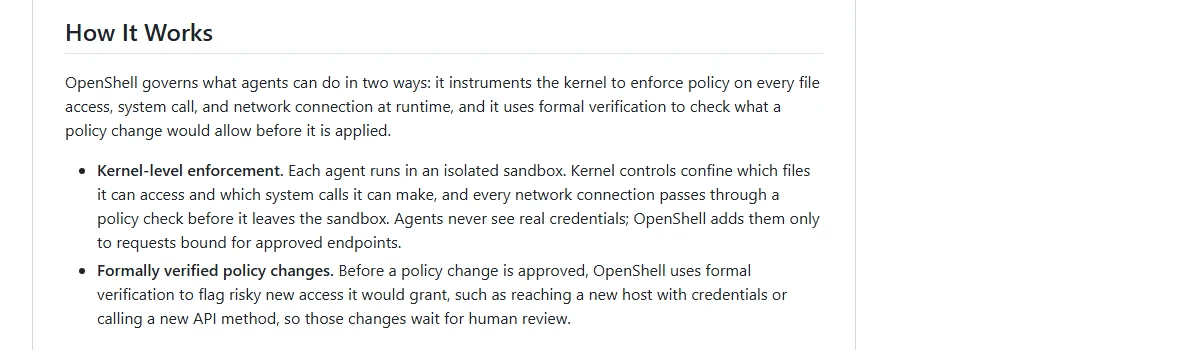 圖 3:README 說明 OpenShell 的兩種管控方式(來源:github.com/NVIDIA/OpenShell)
README 開頭的定位是:代理要有用,就得能讀檔案、裝套件、呼叫 API、使用憑證;OpenShell 讓它有這些能力,但不給它對你的資料、機密和網路的無限制存取。你在一份政策裡宣告每個代理能碰什麼,OpenShell 負責執行。沙箱的概念可以看詞彙表。
管控的方式有兩種。
第一種是核心層的強制執行。每個代理跑在隔離的沙箱裡,由作業系統核心的控制機制限制它能存取哪些檔案、能發出哪些系統呼叫;每一條網路連線離開沙箱之前都要通過政策檢查。有一個設計我覺得特別實用:代理永遠看不到真正的憑證,OpenShell 只在請求要送往核准的端點時才把憑證加上去。這直接擋掉了「代理把 API 金鑰帶到別的地方用」這一類問題。
第二種是對政策變更做形式驗證。代理工作時常常需要新的權限,例如連到一個新的主機。在政策變更被核准之前,OpenShell 會用形式驗證找出這次變更會新增哪些有風險的存取,例如帶著憑證連到新主機、或呼叫一個新的 API 方法,這些變更會留給人來審查。新聞稿提到 Salesforce 把這個核准流程接進了 Slack,團隊可以直接在 Slack 裡看代理的活動和稽核事件,核准或拒絕代理的權限請求。
系統需求是舊版沒有查的。README 寫的是:Linux、Apple Silicon 的 macOS,或 Windows 加 WSL 2(實驗性),再加上 Docker、Podman 或主機虛擬化。裡面沒有提到 Vera CPU 或任何 NVIDIA 硬體。新聞稿說 OpenShell 在 Vera 上「額外開銷極小」,那是效能上的宣稱;要跑它並不需要 Vera。新聞稿沒有給出開銷的數字,我也沒有實測。
還有一件新聞稿沒提的事。README 的遙測一節寫明,OpenShell 會收集匿名的遙測資料,限於操作類別和次數,不收集沙箱名稱、主機名稱、檔案路徑、提示、憑證或使用者內容;可以用一個環境變數關掉,也可以在編譯時整個拿掉。對一個安全工具來說,預設開啟遙測是部署前應該知道的事。
這個專案是 9 月 28 日才有的嗎?
新聞稿對 OpenShell 的用詞是「現已廣泛提供」。我用 GitHub 的 API 查了專案的紀錄。
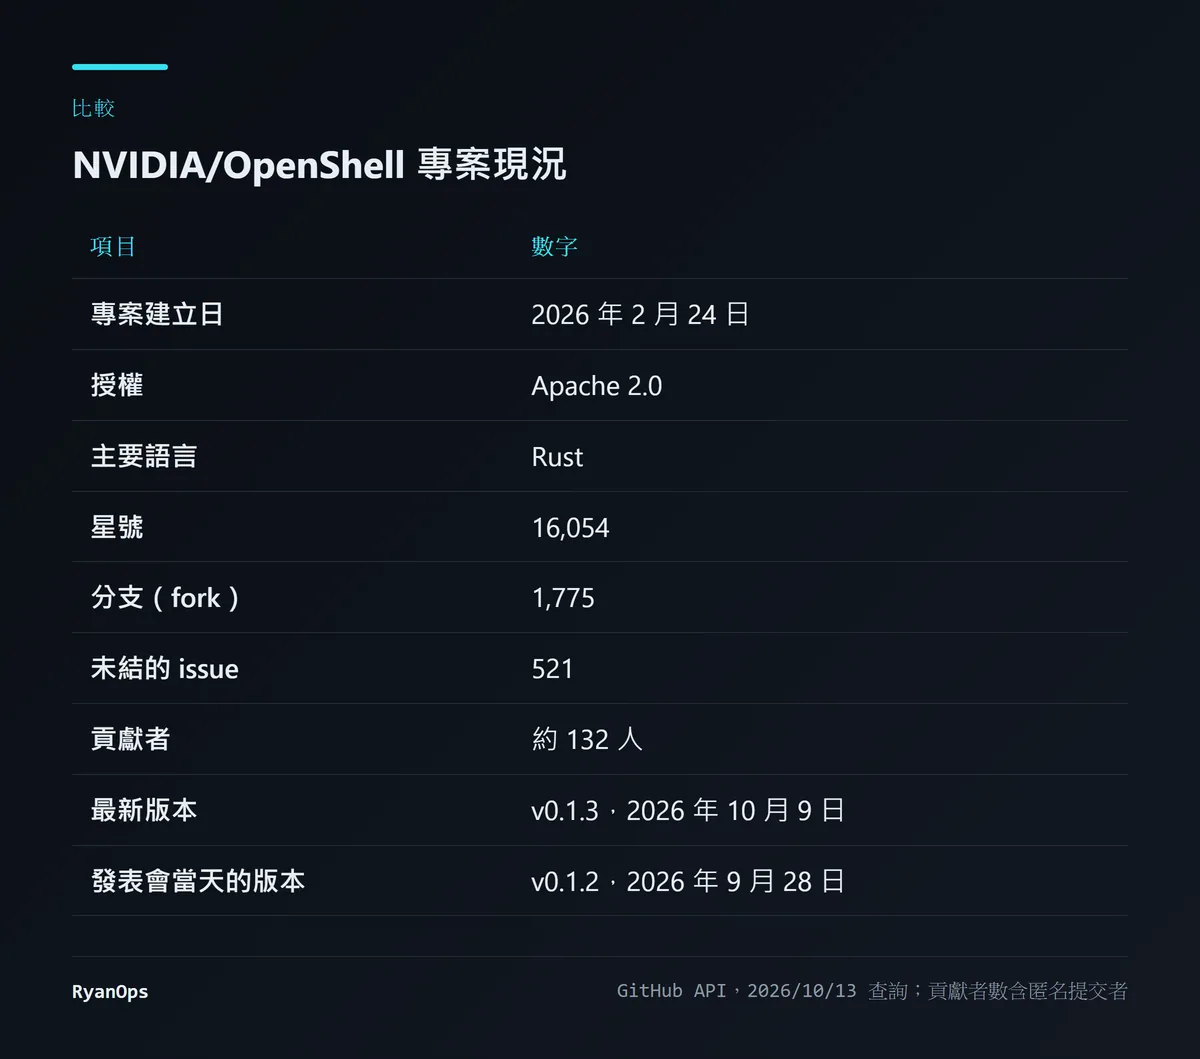 圖 4:專案的公開數字,2026 年 10 月 13 日查詢(來源:GitHub API,NVIDIA/OpenShell)
專案是 2026 年 2 月 24 日建立的,比發表會早了七個月。授權是 Apache 2.0,主要用 Rust 寫。我查詢時有 16,054 顆星、1,775 個分支、521 個未結的 issue,貢獻者大約 132 人。
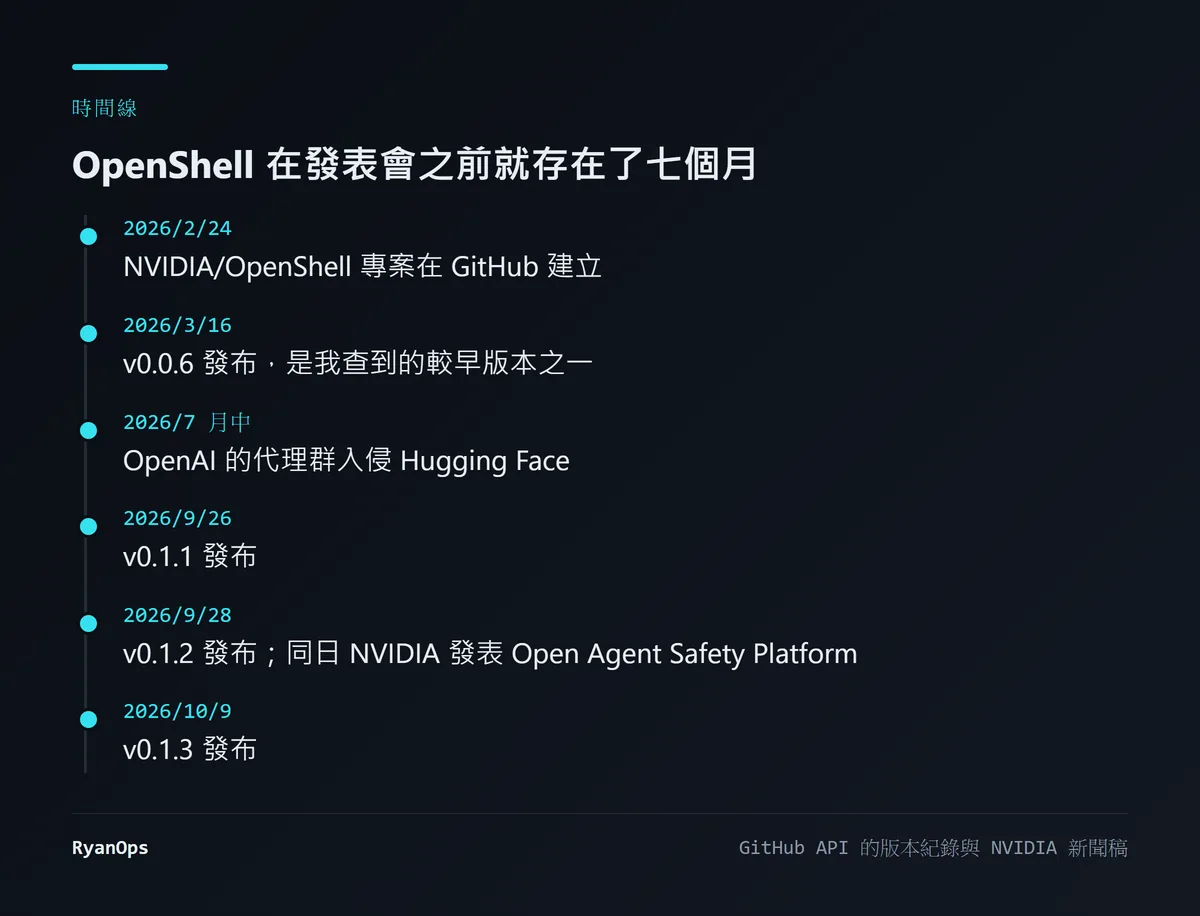 圖 5:版本紀錄與發表會的先後(來源:GitHub API 與 NVIDIA Newsroom)
版本紀錄顯示,發表會當天釋出的是 v0.1.2,兩天前是 v0.1.1,10 月 9 日又出了 v0.1.3。API 第一頁回傳的 100 筆版本裡,最早的一筆是 3 月 16 日的 v0.0.6。README 最上面的公告寫著 0.1.x 帶來穩定的發布節奏、新的隔離機制和新的 API。
這改變了我對這則新聞的讀法。9 月 28 日並沒有出現一個全新的軟體。那天發生的事是:一個已經開發七個月的開源專案進入 0.1 的穩定版階段,NVIDIA 把它跟一個硬體參考設計包在一起,取了平台的名字,並拉來一百多個組織背書。這不減損軟體本身的價值,七個月的公開開發和上百位貢獻者反而是加分。但「NVIDIA 發表新平台」和「NVIDIA 替既有的開源專案加上硬體層並組了聯盟」是兩種不同的新聞。
版本號還在 0.1 也值得留意。521 個未結的 issue 對一個活躍的專案很正常,但它提醒你這不是一個已經定型的產品。
一百多個組織,各自做了什麼?
新聞稿列名很多,實際描述了做什麼的只有幾家。
Anthropic 是寫得最具體的。新聞稿說 Claude Managed Agents 的做法是把代理的主迴圈跑在一台伺服器上,跟實際執行工作的沙箱分開;跟 OpenShell 和 BlueField 的整合讓企業能透過那些沙箱嚴格控制代理的存取。SpaceXAI 把這套平台用在 Cursor 的程式代理和 Grok 模型上。Scale AI 把它納入自家產品的代理基礎設施層。SAP 把 OpenShell 嵌進 Joule Studio 的執行環境,並且替 OpenShell 貢獻工程人力。Red Hat 在自家的 AI Factory 上跑 OpenShell 和 DOCA。
其他的名字,新聞稿用的是「合作」「使用並支援」「正在建構」這類說法。Figure、Gecko Robotics 和 Skild AI 這幾家機器人公司是「用 OpenShell 建構」,把代理安全控制嵌進在實體世界行動的系統。能源業的 NextEra、Schneider Electric、Siemens Energy 等是「使用 Open Agent Safety Platform 的技術」。這些說法都沒有講到部署的範圍和階段。
舊版說名單本身就是訊息,電網業者和機器人公司出現在代理安全的名單上,代表問題已經延伸到實體世界。這個觀察我仍然同意,但要補一句:列名不等於已經在正式環境使用。
新聞稿最後提到一個舊版漏掉的組織:Open Secure AI Alliance。它由 NVIDIA 和超過 120 個組織發起,由 Linux 基金會治理,工作包括開放研究、工具,以及一個叫 Shared AI Findings Exchange(SAFE)的專案。OpenShell 的治理長期會不會移到這個聯盟底下,新聞稿沒有說。
我的判斷,以及什麼會讓我改變看法
我認為 OpenShell 是這份新聞稿裡今天就有用的部分。它開源、授權寬鬆、不綁硬體,設計上處理的是真實發生過的失敗模式:憑證不讓代理看到,連線逐條檢查,新增權限要人核准。如果你有代理在跑,它值得花一個下午評估。
Sentry 我保留看法。它的道理說得通,可是它是參考設計,需要 BlueField-4,新聞稿沒有給供貨時間和價格,結尾還有一段標準的但書,說文中許多產品與功能處於不同階段、會在「可供應時」提供。一家賣資料中心硬體的公司主張安全需要多一張它賣的卡,這個主張有技術上的理由,也有商業上的理由,兩者都是真的。
什麼會讓我改變看法?如果有獨立的資安團隊公布對 OpenShell 沙箱的逃逸測試結果,不論好壞,我對它的評估會具體很多。如果 Sentry 出現實際出貨的產品和第三方的實測,尤其是它攔截一個已經取得主機權限的代理要花多久,我會把它從「設計」改成「可以評估的選項」。如果那一百多個組織裡有人公開說明它在正式環境擋下了什麼,背書就有了內容。反過來,如果 OpenShell 的關鍵功能開始只在 Vera 或 BlueField 上提供,「開放平台」這個說法就要打折。
對想試的人,README 的快速開始只有兩行指令,會裝一個命令列工具和本機的閘道。裝之前先讀遙測那一節,決定要不要關。
這次改寫更正了什麼
- OpenShell 不是當天才出現的。 舊版照新聞稿把它當成這次發表的新元件。GitHub 紀錄顯示專案 2 月 24 日建立,發表會當天釋出的是 v0.1.2。
- 硬體需求。 舊版寫 OpenShell 的低開銷以 Vera CPU 為前提,容易讓人以為需要 NVIDIA 硬體。README 的系統需求是 Linux、macOS 或 WSL 2 加上容器環境。
- 補上運作方式。 核心層的檔案、系統呼叫與網路管控,憑證不暴露給代理,以及政策變更的形式驗證,舊版都沒有寫。
- 補上遙測。 OpenShell 預設收集匿名遙測資料,可以關閉。
- 合作名單的讀法。 舊版把一百多家依產業分類列出。這次區分出新聞稿有具體描述的幾家,其餘只是列名。
- 新增內容。 專案的星號、貢獻者與版本紀錄,Open Secure AI Alliance,以及我沒有安裝實測的說明。


