一人加數百個 AI 代理攻破 440 台 PaperCut:台灣 12 台有 10 台被取走機密
GreyNoise 記錄到一名攻擊者用數百個 AI 代理入侵 48 國 395 家機構的 PaperCut 伺服器。逐列算過報告:只有 2.7% 被拿到網域管理員,28 國迴避名單破了 8 國。
2026 年 8 月 31 日,一名攻擊者用數百個 AI 代理,在幾個小時內入侵了 48 個國家、395 家機構的至少 440 台 PaperCut 伺服器。威脅情報公司 GreyNoise 在 9 月 9 日公布了完整報告,標題叫〈Agents Gone Wild〉。
本站 9 月 19 日的舊版用了「7 分鐘拿下網域」和「連駭客都管不住自己的 AI」當標題。這兩件事報告裡都有,但舊版沒有把報告的表格攤開來算。這次重寫我逐列算了一遍,有三個發現舊版沒寫:440 台裡真正被拿到最高權限的只有 12 台;所謂「不聽指令」是 28 個迴避國家裡有 8 個出現受害者,合計 20 台;台灣有 12 台受害,其中 10 台被取走作業系統或網域層級的機密,比例是受害數較多的國家裡最高的。
舊版還有幾個修補日期我這次查不到一手出處,一併處理。
GreyNoise 看到了什麼?
GreyNoise 的資料來自它自己佈在網路上的感測器。這些感測器會吸引攻擊者的掃描和攻擊,讓研究人員直接觀察攻擊者的基礎設施和手法,不必等受害者事後調查。報告說,他們從 7 月初就在追蹤 45.142.193.132 這個 IP,因為它先前被用來攻擊 Palo Alto、Ubiquiti、Citrix、SonicWall 和 Proxmox VE 的設備。
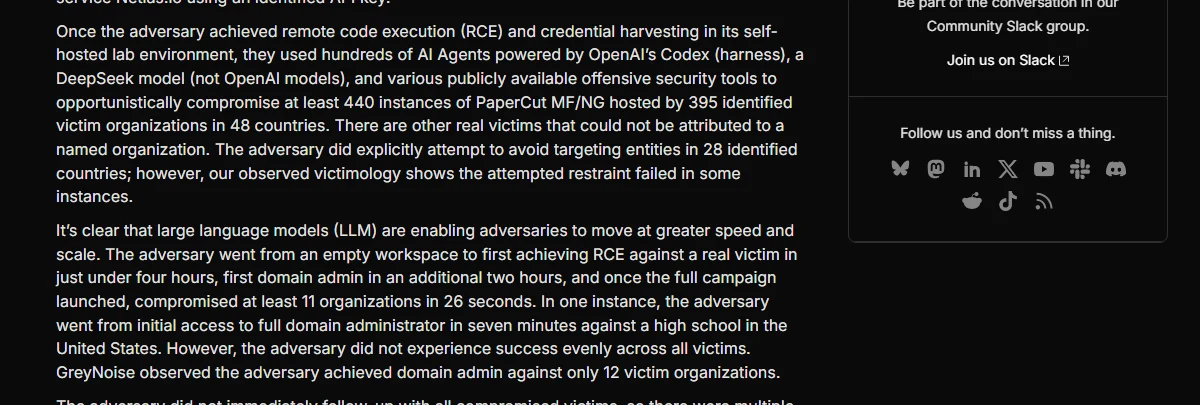 圖 1:報告中描述攻擊規模與速度的兩段(來源:GreyNoise)
報告的敘述是這樣的。8 月 31 日,一名「可能說俄語」的攻擊者用這個 IP 和 AI 開發、測試、使用 PaperCut NG/MF 兩個漏洞的攻擊程式。他先自己架了一個實驗環境,裡面有含漏洞的 PaperCut 和一台 Active Directory 伺服器,拿來練習。同時另一條工作流程用網路掃描服務 Netlas.io 產生目標清單。
在實驗環境裡成功之後,他放出數百個 AI 代理去打真實的目標。代理的組成值得記一下:外層的執行框架是 OpenAI 的 Codex,裡面跑的模型是 DeepSeek,報告特別註明「不是 OpenAI 的模型」,再加上一批公開的攻擊工具。
PaperCut 是管理列印、影印和掃描的軟體。NG 和 MF 是自己架設的版本,報告指出它們在 Windows 上預設以 SYSTEM 權限執行,通常加入網域並跟 Active Directory 整合。一台印表機管理伺服器被打下來,攻擊者就站在離網域控制站很近的地方。
速度的數字有四個,舊版都寫了,這裡照報告再列一次。從空白的工作區到第一次在真實受害者身上執行程式碼,不到 4 小時。再過 2 小時拿到第一個網域管理員權限。全面開打之後,26 秒內入侵了至少 11 家機構。最快的一次是美國一所高中,從初始存取到完整的網域管理員權限只花了 7 分鐘。
440 台裡,有多少真的全盤失守?
標題上的數字是 440,但報告自己就說,攻擊者在不同受害者身上的成功程度差很多。
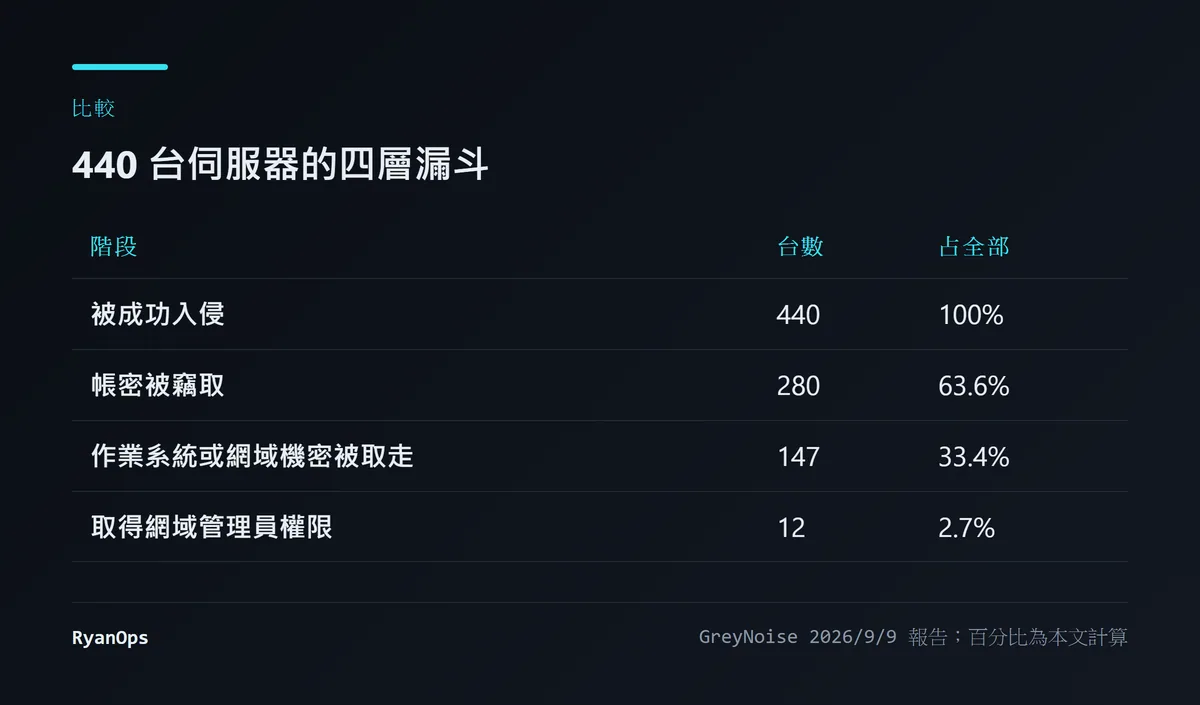 圖 2:入侵的四個階段與台數(資料來源:GreyNoise;百分比為本文計算)
280 台被竊取帳密,占 63.6%。147 台被取走作業系統或網域層級的機密,占 33.4%。走到最後一步、拿到網域管理員權限的是 12 台,占 2.7%。
2.7% 這個數字要小心解讀。報告有一句話很關鍵:攻擊者沒有立刻對所有被入侵的受害者採取後續行動,所以初始存取和拿到網域管理員之間有時隔了好幾天,而這「只是因為攻擊者沒有動作」。在有動手的案例裡,最快 5 分鐘、最慢 144 分鐘就拿到了。也就是說,其他 428 台沒有走到最後一步,主要原因不在於它們防守得好,在於攻擊者還沒回頭處理。報告截稿時,攻擊者在其他受害者身上尚未取得網域管理員。
報告也記錄了拿到網域管理員的三條路徑。如果 PaperCut 主機是網域成員,攻擊者讀取 LSASS 的記憶體和登錄檔裡的機密,取出特權帳密,再對網域控制站做 pass-the-hash。如果受害者沒有修補 2021 年的兩個漏洞(CVE-2021-42278 和 CVE-2021-42287),就用 noPac 攻擊。如果 PaperCut 直接裝在網域控制站上,或是用網域管理員等級的服務帳號執行,攻擊者只要把自己新建的帳號加進 Domain Admins 群組就行了。三條路徑最後都用 DCSync 把整個網域的帳密資料庫倒出來。
第二條路徑說明了一件事:這些被打穿的機構裡,有些連五年前的修補都還沒上。
防守方也有成功的例子。報告提到至少有一次,Cloudflare 的網頁應用程式防火牆擋下了攻擊。GreyNoise 的結論是,面對 AI 輔助的威脅,環境的基本強化仍然有用。
誰被打了?台灣在表上的哪裡?
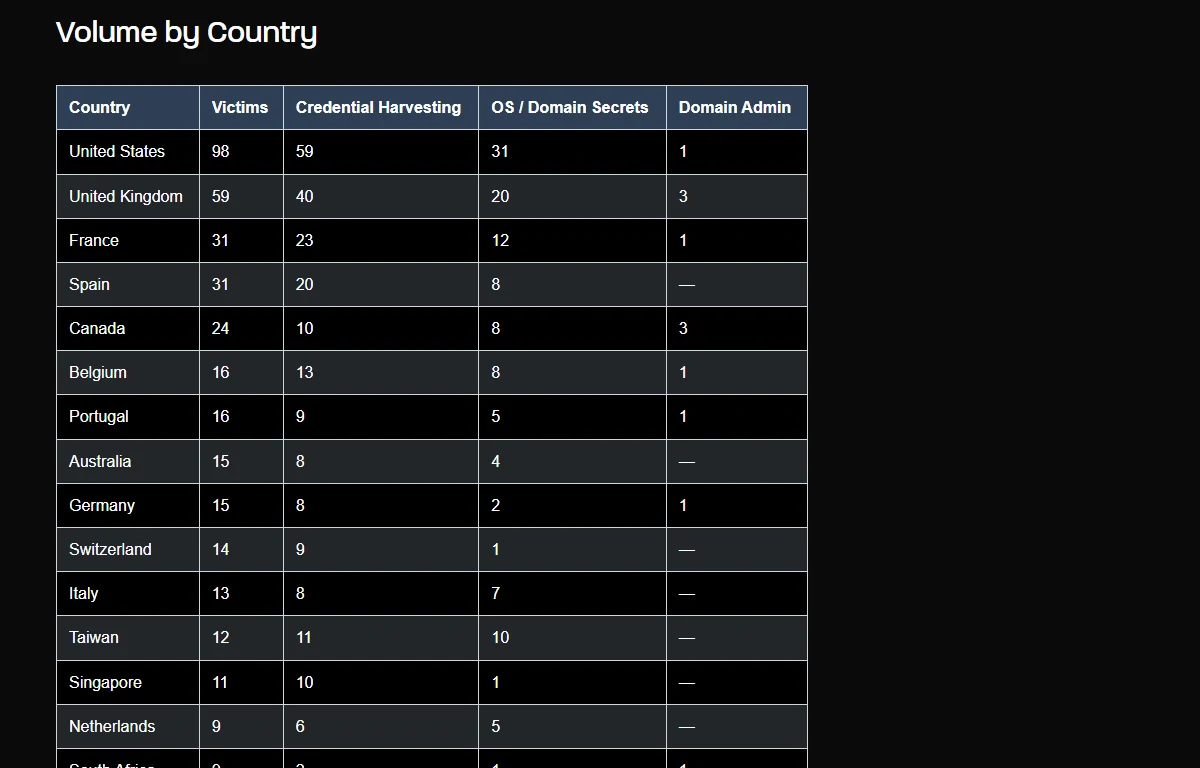 圖 3:各國受害統計的前半段,台灣在第 12 列(來源:GreyNoise)
受害數最多的是美國 98 台,接著是英國 59、法國和西班牙各 31、加拿大 24。這個排序大致反映 PaperCut 的客戶分布。
台灣有 12 台,排第 12。舊版完全沒提台灣。我注意到的是後面兩欄:12 台裡有 11 台被竊取帳密,10 台被取走作業系統或網域機密。換算下來是 92% 和 83%,全體的平均是 63.6% 和 33.4%。在受害數達到兩位數的 13 個國家裡,台灣這兩個比例都是最高的。同樣受害 11 台的新加坡,被取走機密的只有 1 台。
為什麼台灣的比例這麼高,報告沒有解釋,我也不知道。可能跟這些主機在網域裡的設定方式有關,也可能只是樣本太小的偶然。能確定的是,台灣這 12 台裡沒有一台被記錄到網域管理員權限;但帳密和網域機密已經外流的機構,風險並沒有結束。報告說 GreyNoise 跟事件應變業者合作,全天候通知受害者,所以這些機構應該已經接到通知。如果你的單位在用自架的 PaperCut NG 或 MF,而且 8 月底當時管理介面對外開放,值得主動查一次。
產業別方面,教育業 204 台,占 46%;12 台網域管理員失守的案例裡,教育業占了 7 台。報告的解讀是這次行動屬於機會型攻擊,教育業比例高比較可能是因為 PaperCut 的客戶本來就集中在學校,看不出攻擊者特別挑學校下手。
AI 代理「不聽話」到什麼程度?
報告的標題來自這一段。攻擊者有一份從先前行動沿用下來的國家迴避名單,共 28 國,依序是俄羅斯、中國、香港、泰國、伊朗、委內瑞拉、白俄羅斯、哈薩克等中亞各國、亞美尼亞、亞塞拜然、摩爾多瓦、烏克蘭、巴西、越南、印尼、巴基斯坦、坦尚尼亞、孟加拉、阿富汗、土耳其、南非、納米比亞、奈及利亞和辛巴威。報告說這份克制「在某些情況下失敗了」,並寫道:目前不確定這些代理為什麼偏離,但這是 Agents Gone Wild 的好例子。
到底偏離了多少,報告沒有給數字。我把迴避名單和受害統計表對了一遍。
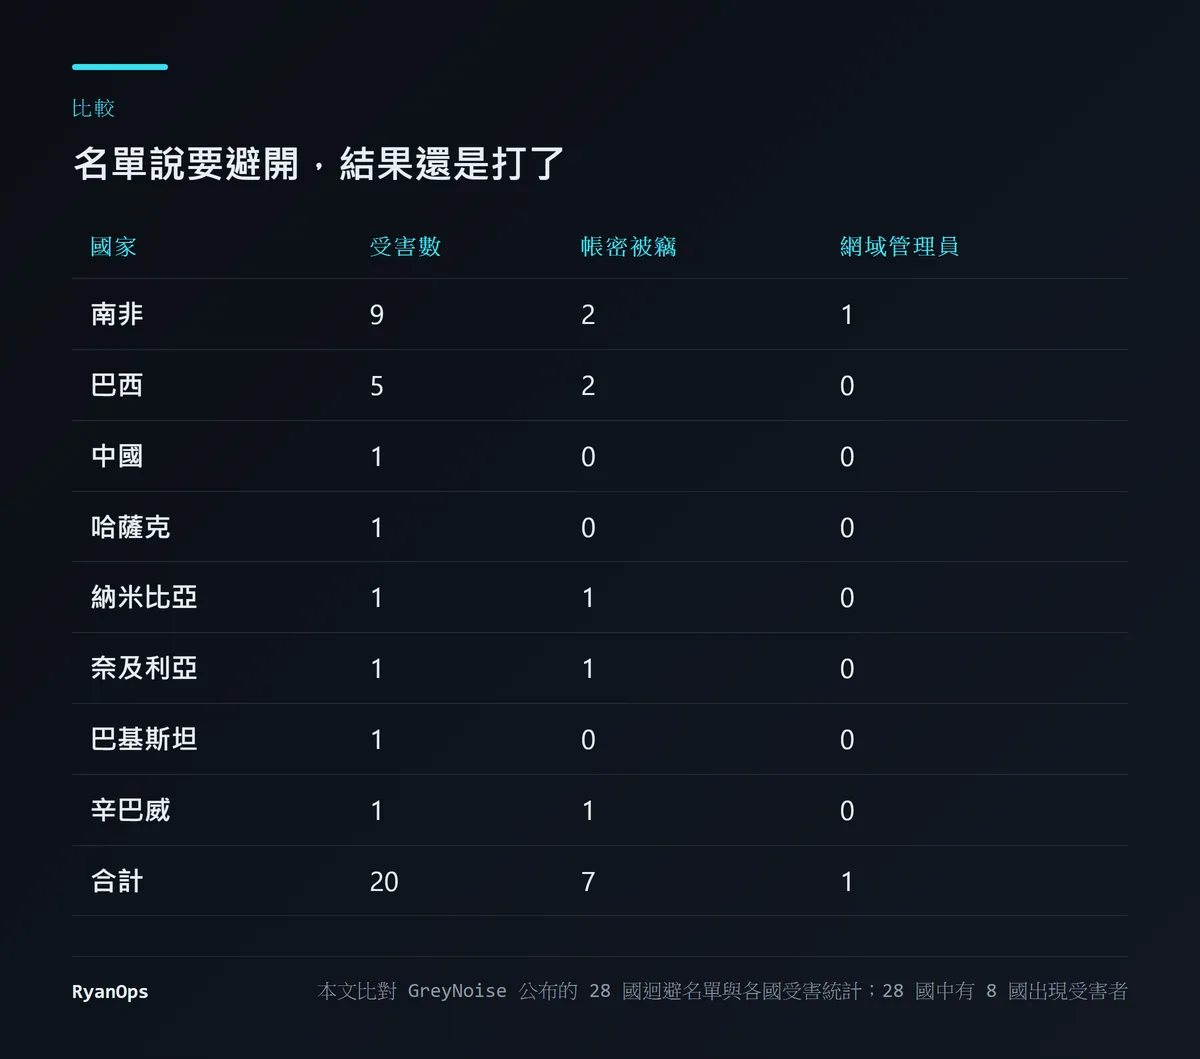 圖 4:名單上的國家與實際受害數(本文比對,原始資料出自 GreyNoise)
28 國裡有 8 國出現受害者,合計 20 台,占 440 台的 4.5%。其中南非最多,9 台,而且有 1 台被拿到網域管理員權限。俄羅斯、伊朗、烏克蘭、白俄羅斯這幾個名單前段的國家,表上沒有出現。
所以比較準確的說法是:迴避指令大部分有效,漏掉了大約二十分之一。舊版寫「AI 不聽指令打了禁區國家」,方向沒錯,但讀起來像是代理完全失控。有一篇二手整理甚至寫成代理入侵了「28 個被排除的國家」,那是把名單的長度誤當成違規的數量。
我無法判斷這 20 台是模型沒遵守指令,還是國家判定出了錯。另一家資安公司 Blackpoint 從攻擊者外洩的操作環境裡看到的做法,是工具先依國家過濾目標。IP 的地理位置資料本來就不完全準確,跨國機構的伺服器也可能登記在別的國家。GreyNoise 自己也說原因不明。
不管原因是哪一個,對防守方的意義相同:你不能因為自己所在的國家「照理說不會被打」就放心。
這算不算 AI 自主發動的攻擊?
不算,而且兩家公司都講得很清楚。
依 Hackread 對 Blackpoint 報告的整理,Blackpoint 的研究團隊追到了攻擊者外洩的操作基礎設施。裡面的檔案顯示一套 AI 輔助的工作流程,涵蓋漏洞研究、攻擊程式開發、目標篩選、除錯和重試,還有帶時間戳記的狀態檔追蹤每個任務的進度、失敗和下一步。工具用最多 80 個工作程序探測伺服器,依失敗類型產生重試清單,行動執行器設定成最多同時處理 200 個目標、重試 100 輪。環境裡還有兩個開源工具:替代理提供持久記憶的 Hindsight,以及用來協調多個代理的介面 AionUi。
Blackpoint 的結論是,這些發現並沒有顯示 AI 自己發現零時差漏洞,也沒有顯示它在沒有人介入的情況下入侵目標。AI 的作用是降低了大規模操作所需的人力。
這跟時間軸是吻合的。
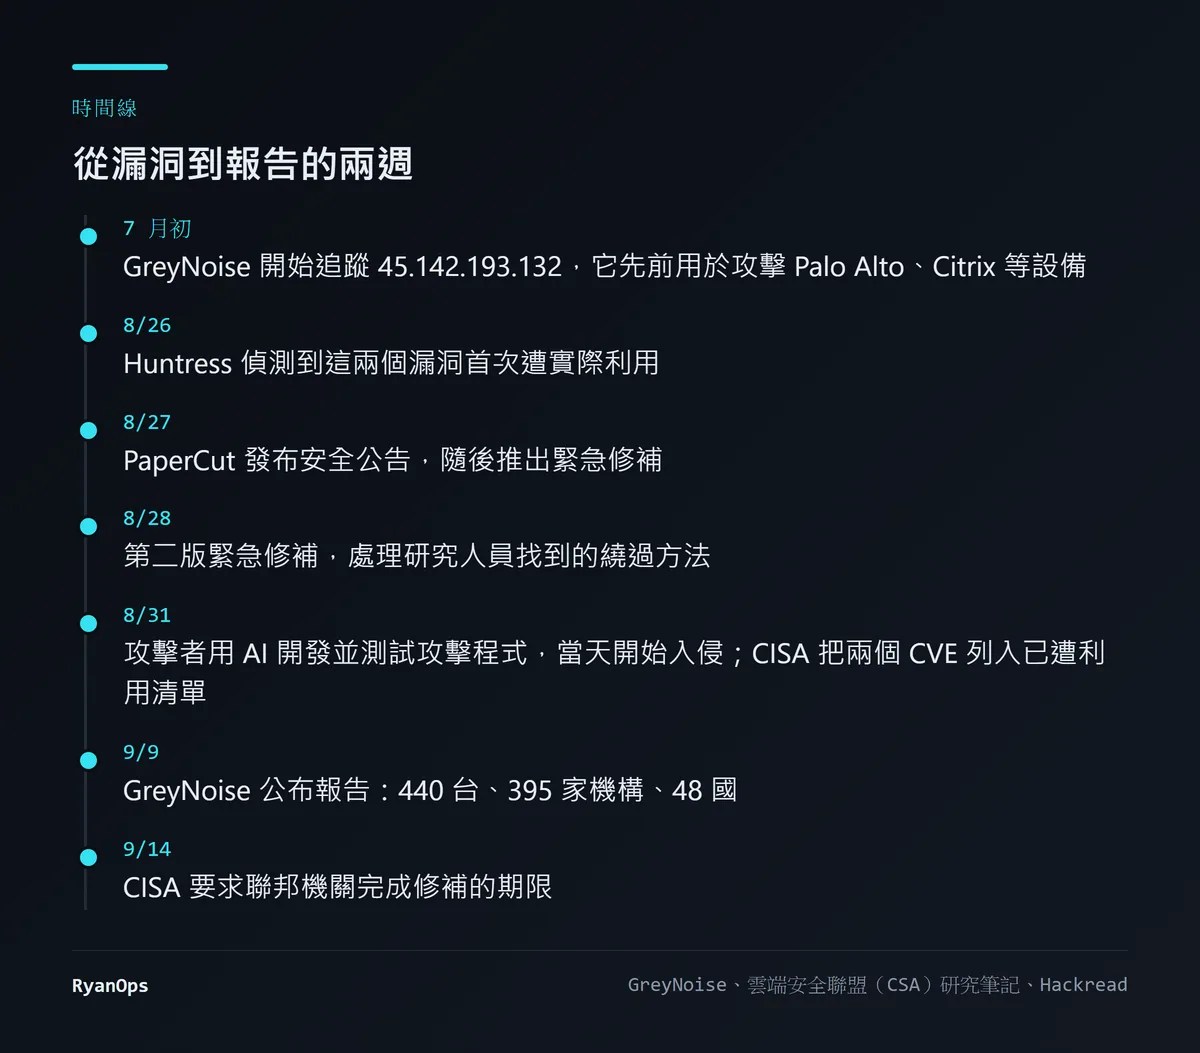 圖 5:兩週內的七個時間點(資料來源:GreyNoise、雲端安全聯盟研究筆記、Hackread)
依雲端安全聯盟(CSA)的研究筆記,資安公司 Huntress 在 8 月 26 日就偵測到這兩個漏洞遭到實際利用,PaperCut 8 月 27 日發布公告。兩個漏洞分別是 CVE-2026-81578(CVSS 8.8)和 CVE-2026-82078(CVSS 9.4),串起來可以在不經驗證的情況下遠端執行程式碼。CISA 在 8 月 31 日把兩者列入已遭利用漏洞清單,要求聯邦機關在 9 月 14 日前修補。
這表示 GreyNoise 記錄的這名攻擊者用的是已經公開的漏洞。他在公告後第四天,用一天之內的時間開發出攻擊程式並打遍 440 台。漏洞是人找到的,AI 縮短的是從公告到大規模利用的那一段。
舊版把修補過程寫得很細,包括第三版緊急修補在 9 月 1 日推出。這個日期我這次查不到一手出處,有二手來源寫的是 9 月 4 日,所以不寫日期。能確定的是 PaperCut 建議所有對外開放的伺服器安裝最新的緊急修補,後來另外釋出了 NG 26.0.5、25.0.13、24.1.10 等維護版本。CSA 的筆記引述 Huntress 的遙測資料說,在它追蹤的 PaperCut 安裝中,約 47% 仍在跑未修補的舊版。
我的判斷,以及什麼會讓我改變看法
我認為這份報告最重要的訊息是時間被壓縮了,手法本身並不新。攻擊鏈的每一步,從讀 LSASS、noPac 到 DCSync,都是好幾年前就有的技術,工具箱裡也全是公開的工具。新的地方是一個人能在公告後第四天、用不到一天的時間把它套到幾百個目標上。這跟 Anthropic 執行長 Amodei 在〈為前緣定速〉那篇文章裡擔心的方向一致,只是規模小得多。
我不同意舊版把重點放在「AI 失控」。4.5% 的偏離是值得記下來的現象,但把它說成攻擊者管不住代理,會讓人低估真正的問題:這些代理絕大多數時候都照著指示做事,而且做得很快。
什麼會讓我改變看法?如果後續報告顯示這 440 台裡有相當比例後來被用來部署勒索軟體,2.7% 這個數字就失去意義,因為初始存取本身就是商品。如果 GreyNoise 或 Blackpoint 公布偏離迴避名單的原因是模型推翻了明確的指令,我會把「失控」這個詞撿回來。如果接下來幾個月出現同樣模式、而漏洞是由 AI 自己找到的案例,那就是另一個等級的事。
給管理 IT 的人三個具體做法,都來自這兩份報告和 CSA 的建議。把自架的管理工具(印表機管理、備份、遠端管理)當成高風險資產,不要讓管理介面直接對外,放到 VPN 或需要驗證的反向代理後面。不要用網域管理員等級的帳號跑這類服務,也不要把它們裝在網域控制站上,這次的第三條路徑就是這樣來的。如果 8 月底你的 PaperCut 對外開放過,除了更新之外,把那台主機能接觸到的帳密全部換掉,並檢查 C:\Windows\Temp 底下有沒有 pc-*.hiv 這類檔案,以及有沒有一個叫 Administrator17 的帳號。
這次改寫更正了什麼
- 「管不住 AI」的程度。 舊版寫代理不聽指令打了禁區國家。比對報告的名單與統計表,28 國中有 8 國出現受害者,合計 20 台,占 4.5%;原因不明。
- 2.7% 的脈絡。 舊版把只有 12 台失守解讀成多數受害者離災難還有距離。報告寫明其他受害者沒走到最後一步,只是因為攻擊者還沒有後續動作。
- 拿掉查不到的修補日期。 舊版寫第三版緊急修補在 9 月 1 日推出,以及攻擊比修補完成早一天。我查不到一手出處,改寫成可以確認的部分。
- 補上台灣的數字。 12 台受害,11 台帳密被竊,10 台機密被取走,舊版完全沒有提到。
- 補上「這不是自主攻擊」。 Blackpoint 明說沒有證據顯示 AI 自行發現漏洞或在無人介入下入侵;漏洞在攻擊前四天就已公開。
- 新增內容。 三條取得網域管理員的路徑、可供檢查的入侵指標、Huntress 首次偵測的日期、約 47% 未修補的遙測數字,以及工具的並行與重試設定。


