Lovable 估值 8 個月翻倍到 133 億美元,四月資料外露時一天改口四次
用講的就能做 App 的瑞典新創 Lovable 再募 4 億美元,估值 133 億美元。把三輪募資的估值跟營收排在一起算倍數,再回頭看四月那次資料外露,它是怎麼回應的。
8 月 12 日,瑞典新創 Lovable 宣布完成 4 億美元的 C 輪募資,估值 133 億美元。上一輪是去年 12 月,估值 66 億美元。八個月,剛好兩倍。
Lovable 做的事情一句話講得完:你用白話描述想要的 App,它替你把程式寫出來、架起來。這種做法叫 vibe coding。
八月那篇我花了不少篇幅寫成長數字跟創辦人的故事。這次重查,有些數字對不到出處,有一段引言也找不到原文。比較大的問題是四月那次資料外露,我當時寫成「執行長公開道歉、負起全責」。對照當時的報導,實際過程沒有那麼乾脆。
所以這次改寫分兩半:先把錢的部分算清楚,再把四月那一天重新講一遍。
這輪募資的內容是什麼?
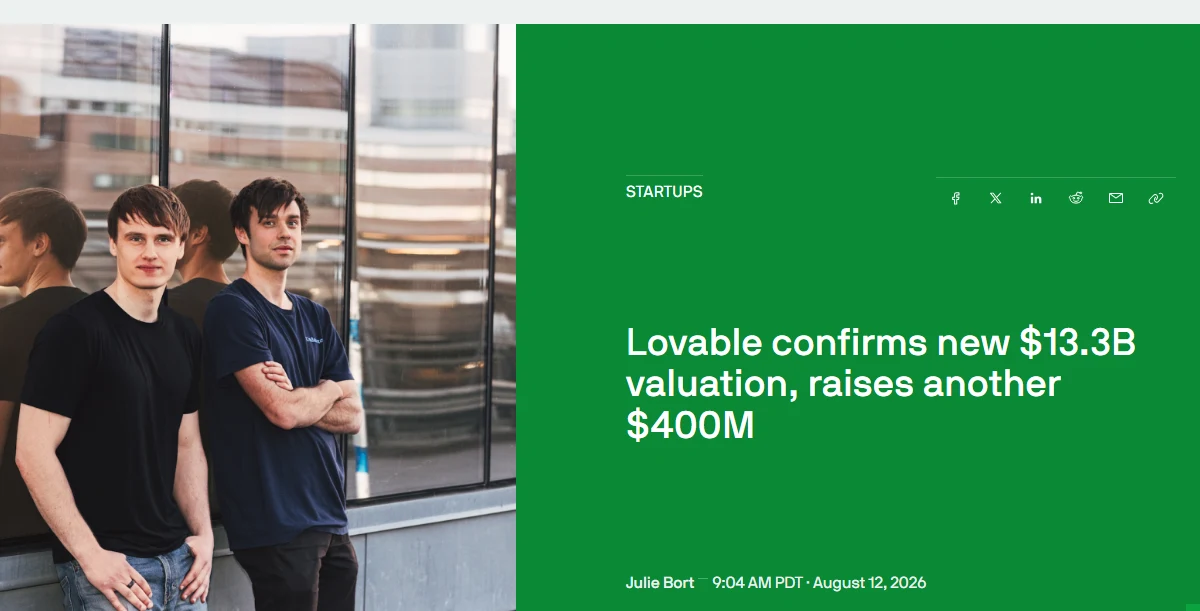 圖:TechCrunch 對 Lovable C 輪募資的報導,2026-08-12(來源:techcrunch.com)
TechCrunch 的報導確認了這些:
- 金額 4 億美元,C 輪,估值 133 億美元。
- 領投的是 Menlo Ventures 跟 Scaleup Europe Fund,另外有十幾家投資人參與。
- 標題用「確認」這個詞,是因為 TechCrunch 在 7 月 8 日就報過 Lovable 正在談一輪讓估值翻倍的募資。
- 公司對 TechCrunch 說,六月的年化營收達到 5 億美元。
- 平台上有 6,000 萬個專案,這些專案每個月合計吸引 9 億人次造訪。
報導裡有一行利益揭露值得你知道:這一輪的新投資人之一 Regent,也是 TechCrunch 的母公司。
八月那篇還列了騰訊、Balderton Capital 等投資人,說公司預期八月底年化營收逼近 6 億美元。這兩點在 TechCrunch 的報導裡都沒有,我也沒找到其他出處,已經刪掉。「每週新增 100 萬個專案」這個數字出自 TechCrunch 六月另一篇報導的標題,不在這一篇裡。
估值是怎麼一路上來的?
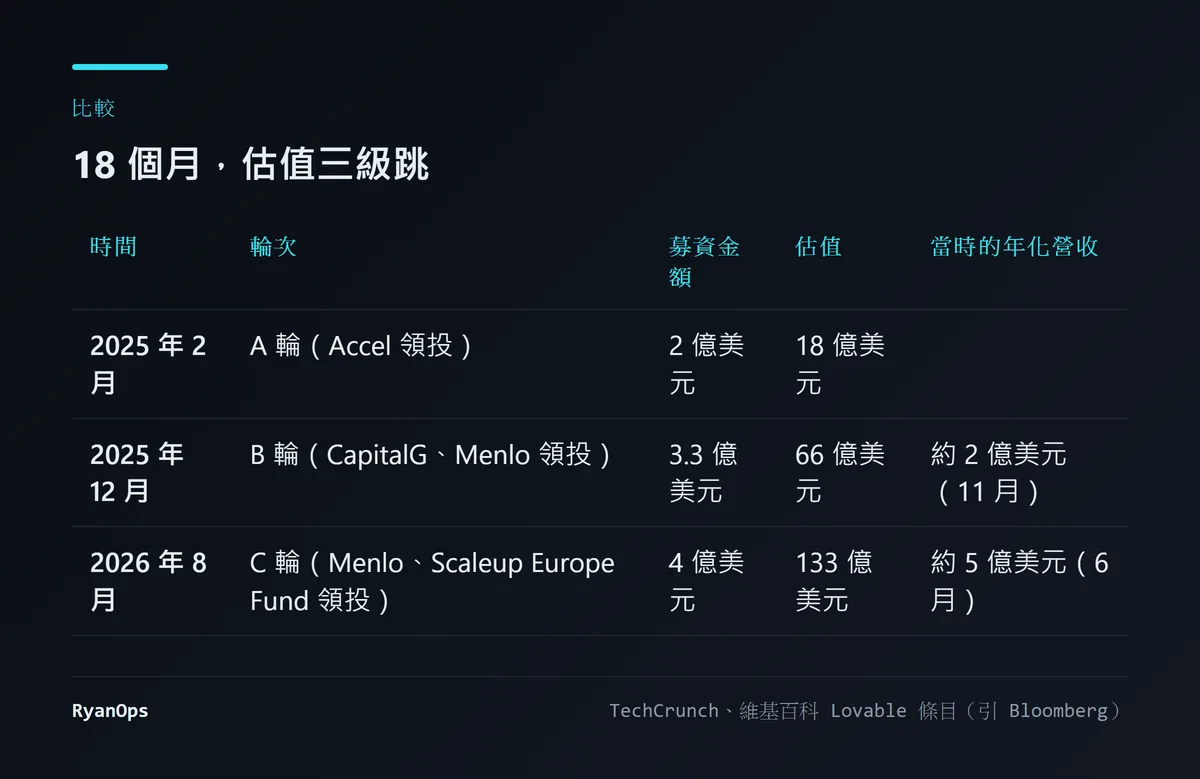 圖:Lovable 的三輪募資(本文整理,依 TechCrunch 與維基百科 Lovable 條目)
把時間拉長一點看,會更誇張。
2025 年 2 月,A 輪,Accel 領投,募 2 億美元,估值 18 億美元。 2025 年 12 月,B 輪,CapitalG 跟 Menlo Ventures 領投,募 3.3 億美元,估值 66 億美元。 2026 年 8 月,C 輪,估值 133 億美元。
18 個月,估值變成 7.4 倍。
公司的歷史也很短。依維基百科的整理,創辦人 Anton Osika 在 2023 年先做了一個開源專案叫 GPT Engineer,用大型語言模型寫應用程式。他跟 Fabian Hedin 把它做成商業版,2024 年 12 月改名叫 Lovable 並開放使用。公司在斯德哥爾摩。
也就是說,以 Lovable 這個名字對外營運,到 C 輪不過 20 個月。Osika 說過,公司在上線後八個月內年化營收就到了 1 億美元。
八月那篇寫 Osika 當過 CERN 的粒子物理學家、公司入選 TIME 的年度榜單。這兩點我這次沒有查到出處,已拿掉。
估值翻倍,算貴還是便宜?
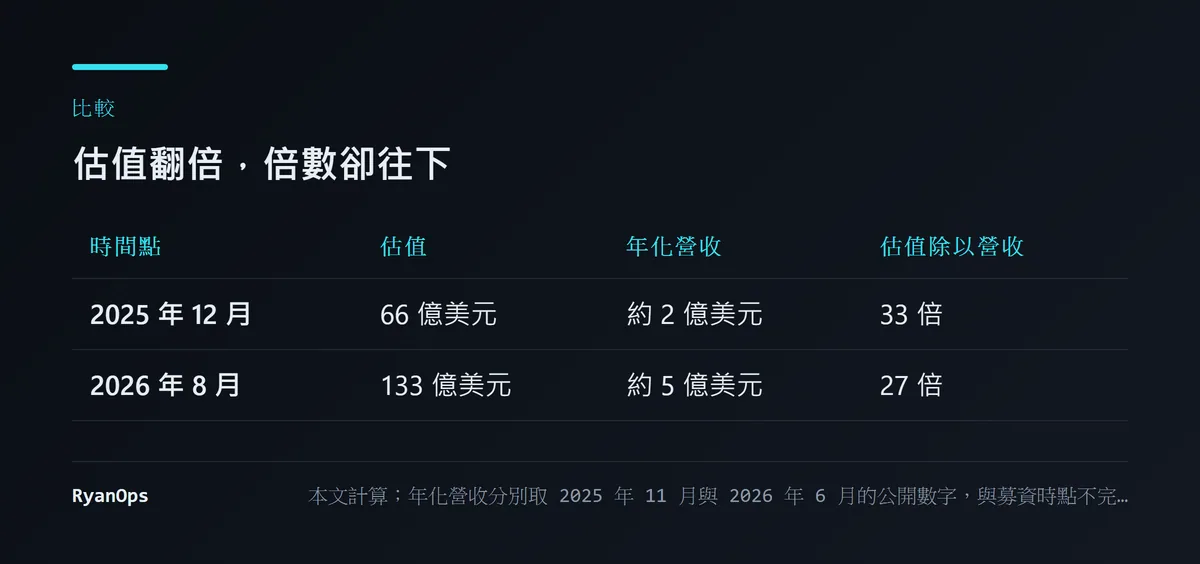 圖:兩輪募資時估值相對年化營收的倍數(本文計算,營收取最接近的公開數字)
「估值翻倍」聽起來像是投資人更瘋狂了。算一下倍數,結論相反。
去年 12 月,估值 66 億,前一個月被報導的年化營收是 2 億。估值是營收的 33 倍。
今年 8 月,估值 133 億,六月的年化營收是 5 億。27 倍。
估值漲了兩倍,營收漲了 2.5 倍。所以用營收倍數來看,這一輪比上一輪便宜。
這個算法有兩個限制,要先講。第一,兩個營收數字的時間點跟募資時間都差了一到兩個月,以 Lovable 的成長速度,兩個月可以差很多。第二,年化營收是把最近一個月的營收乘以 12,不是過去 12 個月實際收到的錢。成長很快的公司,這個數字會比實際年營收高不少。
27 倍當然還是很高。但這張表至少說明,這次翻倍主要是營收撐起來的,不是投資人願意付的溢價變高了。我一開始看到「8 個月翻倍」的直覺反應是泡沫,算完之後覺得要修正一下。
真正的問題在別的地方:這 5 億美元的年化營收,有多少會留下來?
用講的做 App,很適合拿來做一個週末的小專案、一個活動頁、一個內部工具的原型。這類使用者付一兩個月的錢,東西做完就走了。6,000 萬個專案是一個很大的數字,但 TechCrunch 的報導沒有給付費人數,也沒有給留存率。這是我最想知道、但目前沒有公開資料的數字。
它不只是包一層別人的模型嗎?
這是所有 vibe coding 公司都會被問的問題。Lovable 的答案有三個動作。
自己訓練模型。 TechCrunch 寫,Lovable 現在除了讓使用者選用前沿模型,也提供一個自家訓練的模型。
跟 Google Cloud 簽長約。 六月簽的多年期合約,用量是原本的五倍。公司的說法是,規模變大之後,後端的需求跟複雜度都增加了。
投資別的新創。 它投了幾家歐洲新創,其中一家是丹麥的 Atech,做的是用 vibe coding 的方式設計硬體。
這三件事合在一起看,方向是往下游跟上游同時延伸。Lovable 不只幫你寫程式,還幫你託管。6,000 萬個專案放在它那裡,9 億人次的造訪也經過它。它的位置比較像一個託管平台,寫程式的 AI 是入口。
自家模型這一點我持保留。訓練模型很貴,Lovable 的對手是每年花幾百億美元的實驗室。比較合理的猜測是,它訓練的是針對特定步驟的小模型,用來降低成本,而不是取代前沿模型。但 TechCrunch 沒有寫細節,這是我的推測。
四月那天發生了什麼?
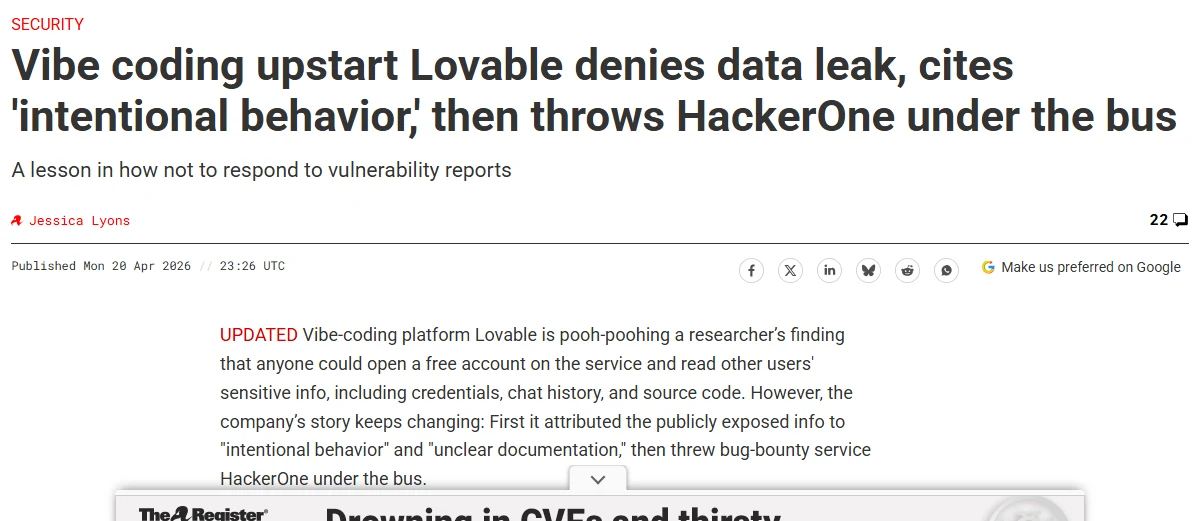 圖:The Register 對 Lovable 資料外露事件的報導,2026-04-20(來源:theregister.com)
標題翻成中文是:vibe coding 新秀 Lovable 否認資料外洩,說是「刻意的設計」,然後把 HackerOne 推出去擋。副標是:如何不要這樣回應漏洞回報的一課。
事情是這樣的。4 月 20 日,一位在 X 上叫 @weezerOSINT 的研究者公開說,任何一個免費的 Lovable 帳號,都可以讀到其他使用者的資料。包括原始碼、資料庫憑證、跟 AI 的對話紀錄。他說受影響的是 2025 年 11 月之前建立的所有專案。這個範圍 The Register 沒有獨立查證。
方法不需要任何駭客技術。依他的說法,用免費帳號打五個 API 請求,就能拿到另一位使用者的個人資料、公開專案跟原始碼,再從原始碼裡找出資料庫憑證。這類漏洞有個正式名稱叫 BOLA,意思是 API 回資料之前沒有檢查你是不是擁有者。
他還說,這個問題他 48 天前就回報過了。截圖顯示回報日期是 3 月 3 日,管道是漏洞獎金平台 HackerOne。結果被標成「重複回報」,然後就擱在那裡。
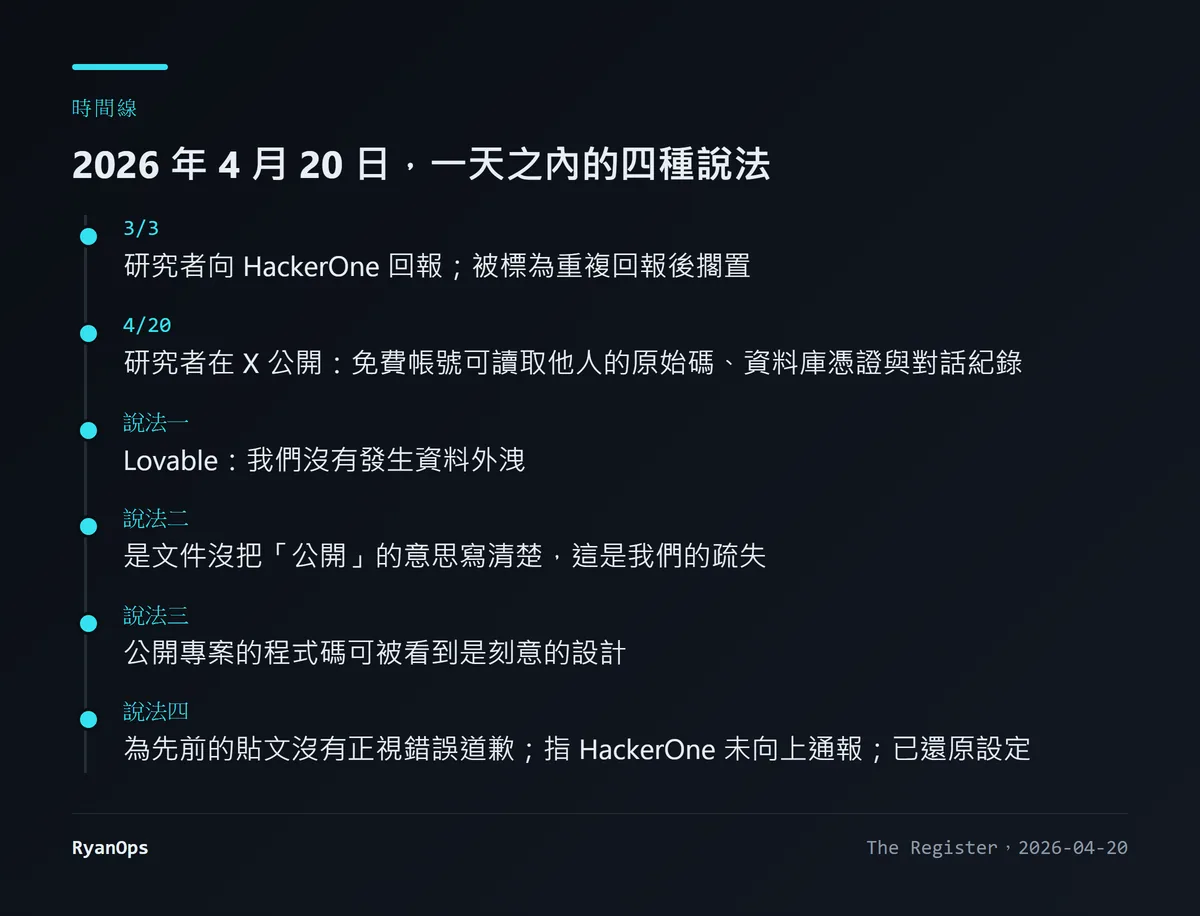 圖:Lovable 在同一天內的說法變化(本文整理,依 The Register 2026-04-20 的報導)
Lovable 那一天的回應,The Register 一段一段記了下來。
第一段:我們注意到有人關心公開專案的對話訊息跟程式碼可見的問題。「說清楚:我們沒有發生資料外洩。」
第二段:我們對「公開」代表什麼的說明不夠清楚,這是我們的疏失。
第三段:公開專案的程式碼可以被看到,「是刻意的設計」,核心行為一直是一致的。
第四段,當天稍晚的修正版:為先前的貼文「沒有正視我們的錯誤」道歉。說那些回報在 HackerOne 被關掉、沒有往上通報。說已經把設定還原。
修正版也交代了技術上的來龍去脈。2025 年 12 月,Lovable 把所有方案的專案預設改成不公開。今年 2 月,在整合後端權限的時候,「不小心重新打開了」公開專案對話紀錄的存取。知道之後已經還原。最後一句是:只指向文件問題是不夠的,我們會做得更好。
八月那篇寫的是 Osika 公開道歉,引了一句「我對此負全責,我很抱歉」,還寫公司事後跟資安公司合作導入滲透測試。這些我這次都找不到出處。The Register 記錄到的道歉是公司帳號發的,而且是在否認跟辯解之後。原本那個版本把這件事寫得比實際好看,是我的錯。
這不是第一次
維基百科記了更早的一次。2025 年 3 月,一位 Replit 的員工發現,用 Lovable 做出來的網站有一個共通的問題:很多網站接了 Supabase 資料庫,但存取控制沒設好,內容等於是公開的。Semafor 在同年 5 月報導了這件事。
Lovable 當時的回應是加一個自動掃描,檢查網站有沒有設存取控制。維基百科補了一句:這個掃描只看有沒有設,不看設得對不對。
兩次事件的性質不太一樣。2025 年那次,漏洞在使用者做出來的 App 裡。2026 年這次,漏洞在 Lovable 自己的平台上。
第一種我覺得是整個 vibe coding 類別的結構性問題。不會寫程式的人做出一個會存使用者資料的 App,他不知道什麼叫資料列層級的權限,AI 也沒有替他設。同樣的事我在 Moltbook 那篇寫過,一樣是 Supabase,一樣是沒設權限,一樣是用 AI 寫出來的網站。
第二種就是 Lovable 自己的責任了。一家估值上百億美元的平台,API 沒有檢查擁有者,回報進來 48 天沒有人處理。
我怎麼看?
我對這家公司的看法分成兩半,而且這兩半不太能互相抵銷。
生意的那一半,我比八月時更正面一點。估值翻倍有營收撐著,倍數其實在下降。它在往託管平台的方向走,這比單純賣 AI 寫程式有黏性。
信任的那一半,我比八月時更保留。出漏洞不稀奇,每家公司都會出。我在意的是四月那一天的順序:先否認,再說是文件問題,再說是刻意設計,最後才道歉,道歉的時候還順手把責任分一部分給外包的漏洞平台。一家公司在壓力下的第一反應,比它事後的聲明更能說明它的習慣。
什麼會讓我改變看法?如果 Lovable 公布一份完整的事件報告,交代哪些專案被存取過、有沒有被濫用,那代表它把這件事當成要對使用者負責的事,而不只是公關問題。The Register 報導的時候,這樣的報告還沒有出現。
如果你正在用,或者打算用 Lovable 這類工具,我的建議是三件事:
- 把專案設成不公開,然後自己確認一次。 不要假設預設值是你以為的那樣。四月的事就是預設值被改回去了。
- 不要把金鑰寫在程式碼裡。 那位研究者是從原始碼裡拿到資料庫憑證的。用平台提供的環境變數或密鑰管理功能。
- 做出來的 App 如果會存別人的資料,上線前找一個懂的人看過權限設定。 AI 寫得出能跑的程式,不代表它替你想過誰能讀什麼。
這次改寫更正了什麼
- 原文寫執行長 Osika 為四月的事件公開道歉並引了一句話,還寫公司事後重整回報流程、與資安公司合作。這些這次都找不到出處。The Register 記錄的是公司先否認、後改口、最後道歉,這次照報導重寫。
- 原文列出騰訊、Balderton Capital 為投資人,並寫公司預期八月底年化營收逼近 6 億美元。TechCrunch 的報導沒有這些,已刪除。
- 原文寫 Osika 曾任 CERN 粒子物理學家、公司入選 TIME 榜單。這次沒有查到出處,已刪除。
- 原文寫 2025 年 5 月 Replit 員工找出至少 170 個有漏洞的網站,以及另一位工程師 47 分鐘挖出敏感資料。這次只確認到維基百科與 Semafor 記載的事件本身,細節數字已拿掉。
- 原文寫年初年化營收 2 億美元出頭。查得到的是 2025 年 11 月達到 2 億美元。
- 原文沒有算估值相對營收的倍數,這次補上,並註明算法的限制。


